

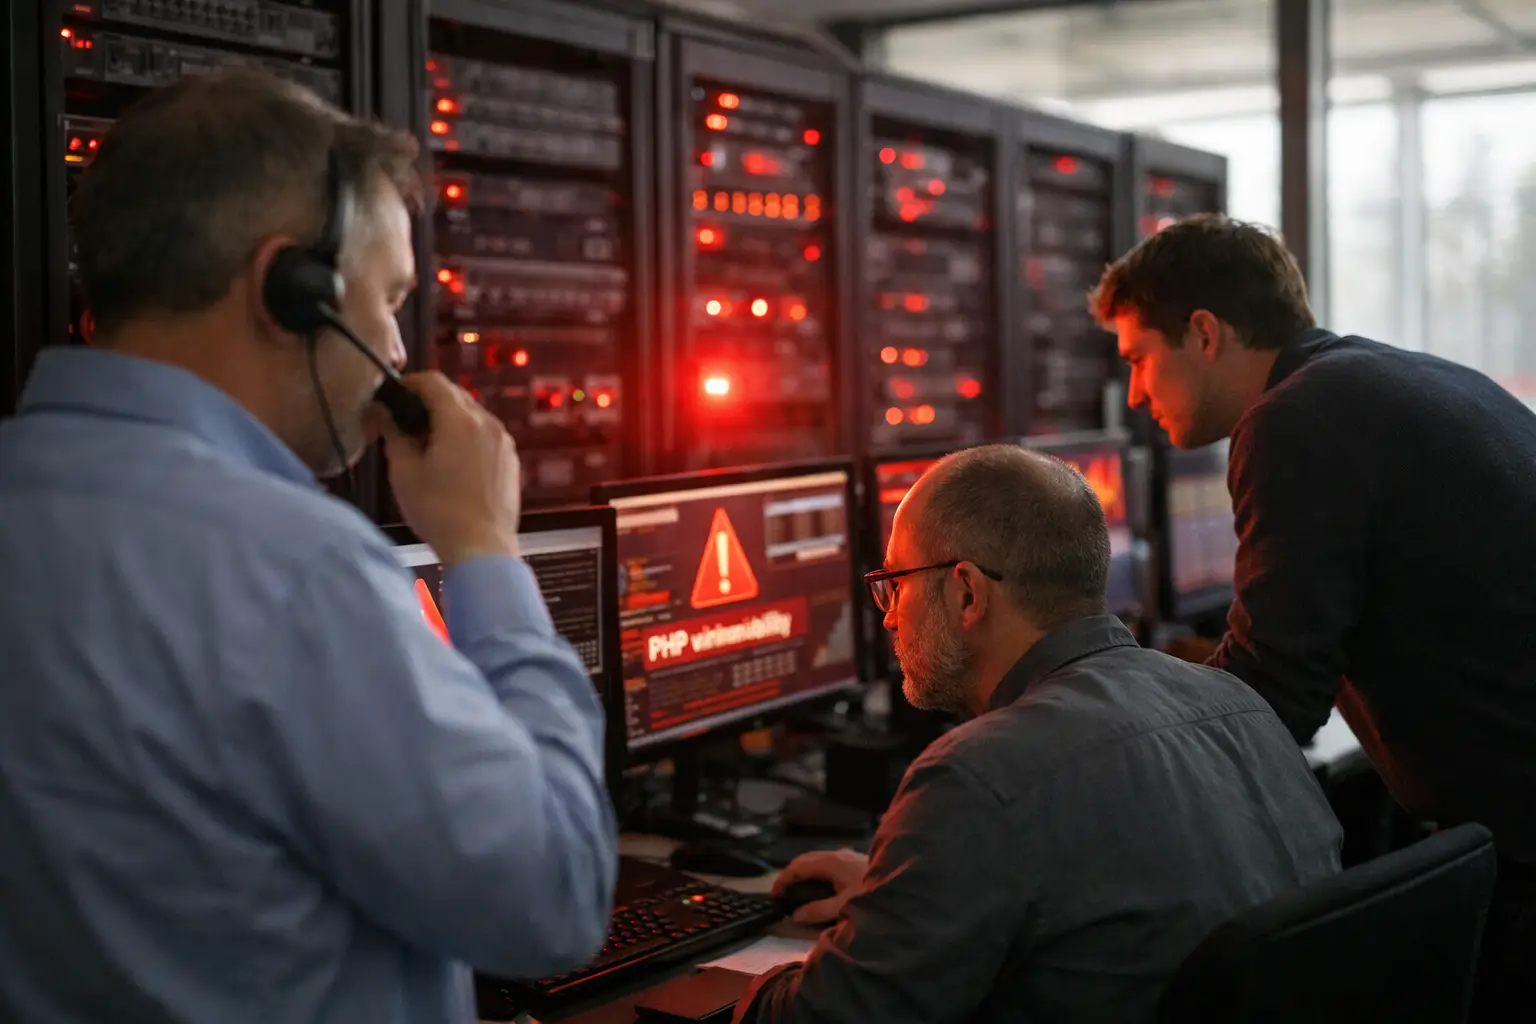
Faille critique découverte : deux vulnérabilités identifiées dans le langage serveur PHP exposent une part majeure d’Internet et ont contraint administrateurs et opérateurs à prendre des mesures immédiates. Les experts estiment que près de 70% du web pourrait être affecté, chiffre qui explique l’ampleur des réactions et la multiplication des mises hors ligne temporaires de sites en attente d’un correctif.
Les failles, qualifiées de critiques par les équipes de sécurité, portent sur des composants centraux du traitement des requêtes côté serveur. Leur exploitation permettrait un accès non autorisé ou l’exécution de code à distance sur des installations vulnérables. En pratique, cela a conduit des hébergeurs et des gestionnaires de plateformes à désactiver des services vulnérables pour contenir la propagation et limiter l’impact sur les données des utilisateurs.
Face à l’urgence, autorités et acteurs du secteur ont renforcé la coordination technique. Des cellules de crise techniques ont été activées et des directives de mitigation temporaires ont été diffusées afin que les responsables de sites appliquent des mesures conservatoires en attendant la publication d’un patch officiel. La situation met en lumière les défis permanents de la cybersécurité pour les infrastructures web larges et hétérogènes, ainsi que la dépendance du paysage numérique à quelques briques logicielles largement répandues.
Des investigations sont en cours pour retracer l’origine des attaques et comprendre les vecteurs d’exploitation. Certaines analyses explorent également l’hypothèse d’une utilisation d’outils automatisés dans la mise au point ou le déploiement des attaques, y compris par le biais de technologies avancées développées par OpenAI, sujet encore soumis à vérification. En attendant des correctifs définitifs, la recommandation aux administrateurs reste de suivre les mises à jour officielles et d’appliquer immédiatement les mesures de confinement proposées par les équipes de sécurité.